
Solutions de sécurité des identités pour
le SaaS et le Cloud
Trouvez les identités machines dans le SaaS que vous connectez. Cydenti désigne un propriétaire et montre jusqu'où chacune peut aller. Votre outil d'accès actuel fait le changement.
Pourquoi la sécurité traditionnelle ne suffit plus
Les équipes sécurité peinent à suivre le rythme d’adoption du SaaS et la complexité du cloud.
Visibilité fragmentée
Des vues en silos entre SaaS et cloud laissent les équipes sécurité dans le brouillard.
Comptes fantômes
Un ancien salarié a toujours accès à votre CRM Salesforce. Un stagiaire a hérité de droits admin. Ces comptes zombies existent dans la plupart des organisations — en silence.
Audits manuels
Les tableurs et les captures d’écran ne peuvent pas suivre le rythme du développement moderne.
Connexions fantômes
Vos outils SaaS s’interconnectent via des API et des tokens OAuth. Salesforce parle à Slack, qui parle à GitHub. Chaque connexion est une surface d’attaque potentielle — et la plupart sont invisibles.
Le risque des identités non humaines (NHI)
Pour chaque salarié, il existe des dizaines de comptes de service, comptes techniques, clés API, bots, agents IA et scripts d’automatisation. Des accès étendus, aucun propriétaire, jamais revus. (OWASP NHI Top 10, 2025)
Lacunes de conformité (NIS2, DORA, RGPD)
28 % des incidents de sécurité en 2025 sont liés à des défaillances de gestion des comptes et des permissions (CESIN 2026) — exactement ce que l’article 21 de NIS2 impose de prévenir. Un audit annuel ne suffit pas.
Comment Cydenti y répond
Une vue en lecture seule des identités machines de votre SaaS, et un changement rédigé pour l'équipe qui peut agir.
Visibilité unifiée
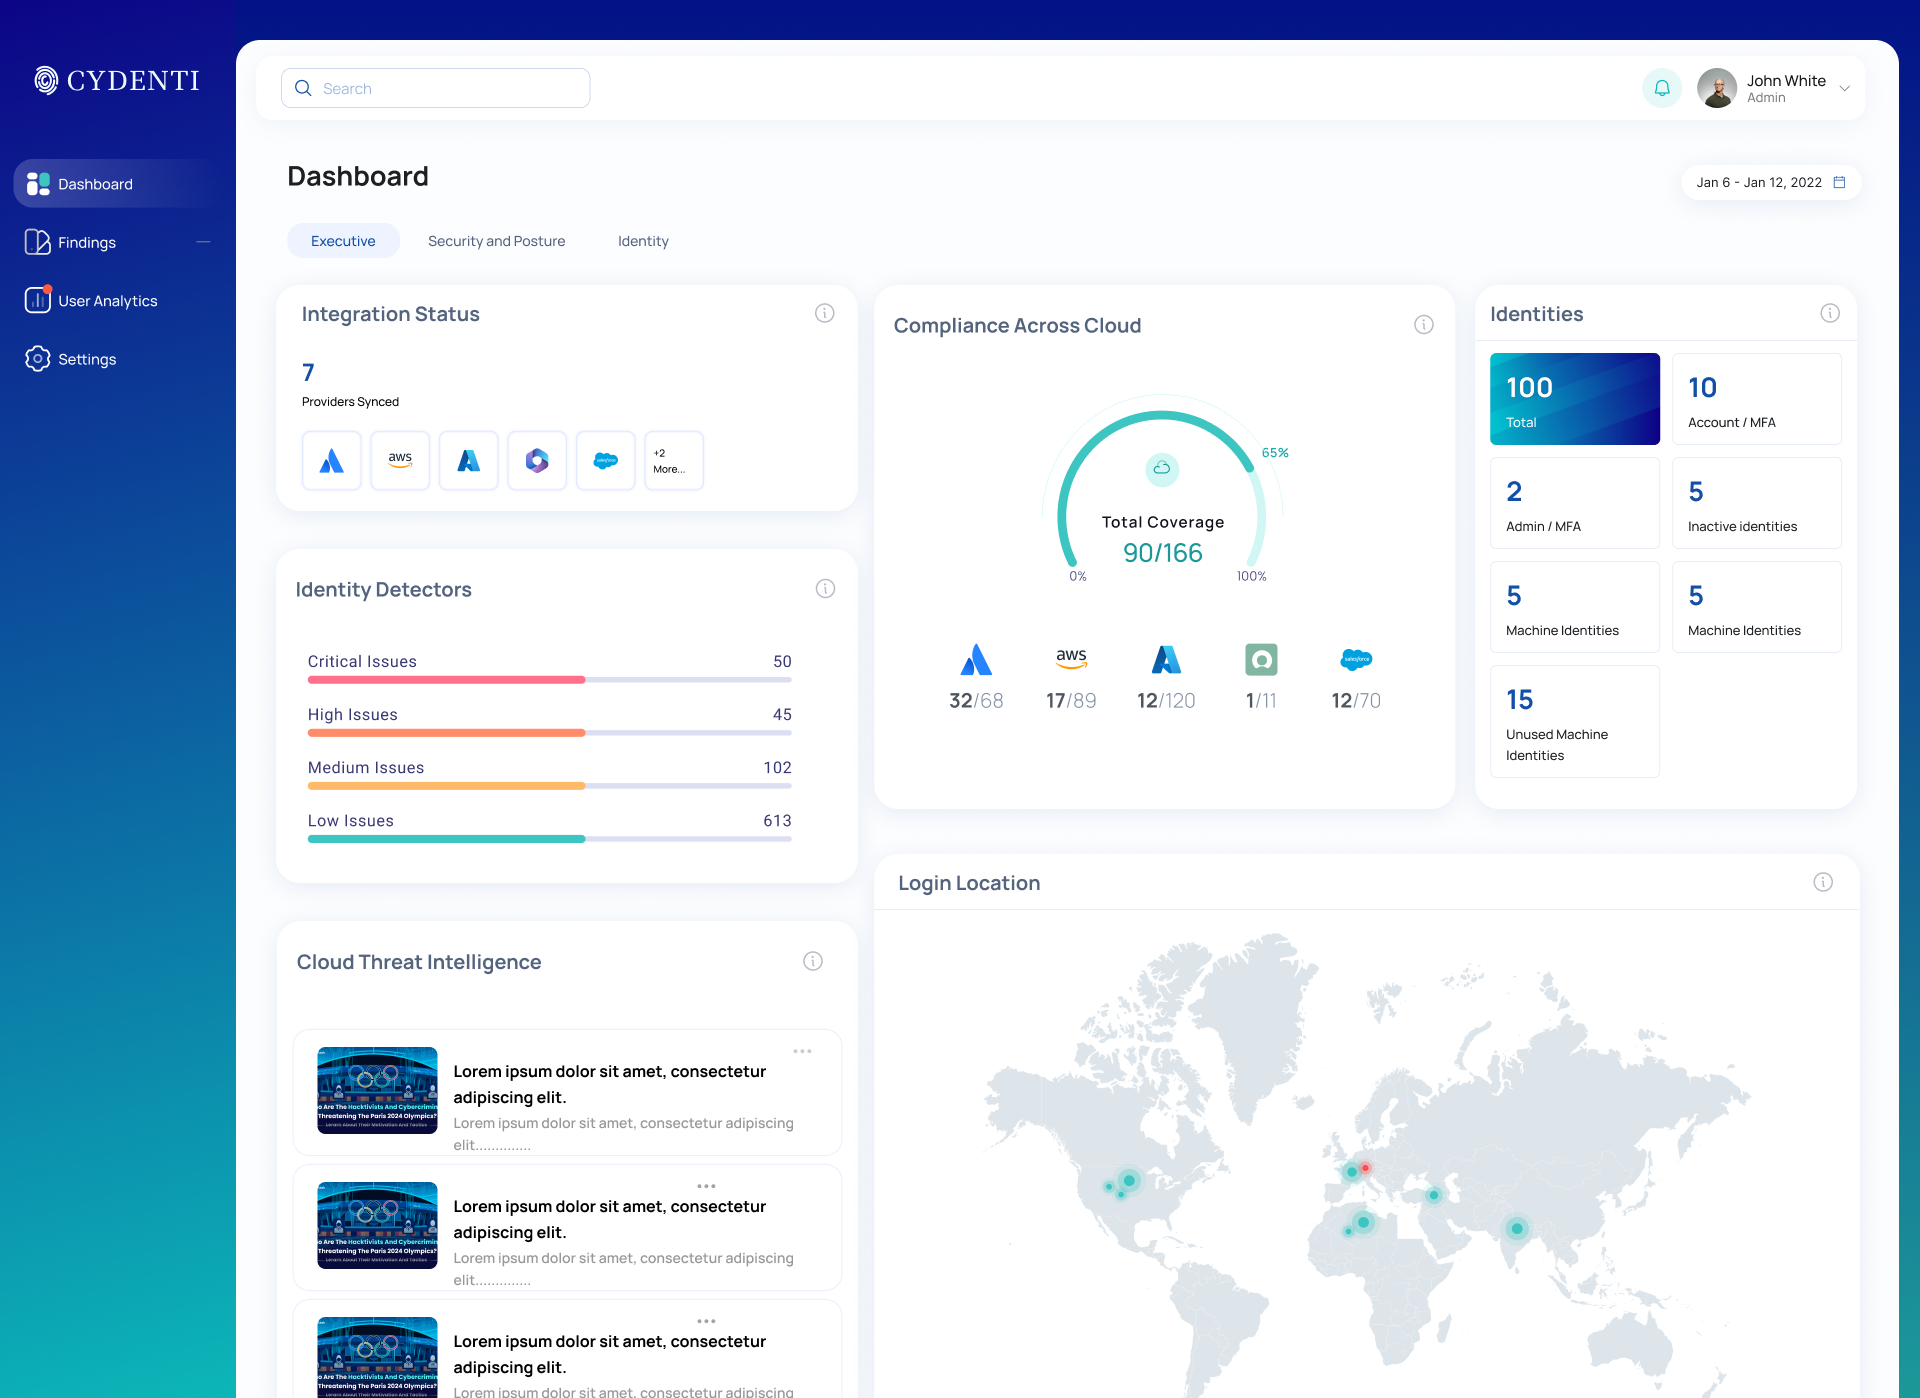
Une vue unique sur toutes vos identités, SaaS et cloud confondus — comptes de service, clés API et identités machine comprises. Identifiez les vulnérabilités, suivez les comportements et visualisez les chemins d’accès dans un tableau de bord intuitif.
Le changement, rédigé
Montrez les droits et tokens inutilisés, et rédigez le changement : qui possède le compte, quels droits dorment, et ce qui casse s'ils partent. La révocation reste dans l'outil d'accès que vous avez déjà.
Détection des menaces
Signalez les connexions suspectes, les sauts de privilège et les nouveaux chemins d'admin. Chaque alerte nomme le propriétaire et le rayon d'impact. Votre outil d'accès actuel fait le changement.
L’avantage Cydenti
Des résultats de sécurité concrets pour votre entreprise.
Visibilité à 360°
Comptes de service, clés API, SaaS, cloud et intégrations : tous vos risques identitaires au même endroit.
Risque réduit
Identifiez et corrigez les vulnérabilités de manière proactive.
Prêt pour l’audit
Surveillance de la conformité en continu.
Réponse plus rapide
Réduisez drastiquement le temps d’investigation grâce à des alertes contextualisées et des workflows automatisés.
Un levier pour chaqueéquipe
Du RSSI à l’ingénieur DevOps — Cydenti donne à chaque équipe la visibilité et le contrôle dont elle a besoin, sans complexité supplémentaire ni recrutement.
RSSI / Directions sécurité
Obtenez une visibilité de niveau direction sur l’ensemble de votre surface d’attaque identitaire — y compris les comptes de service, clés API et tokens OAuth, 45 fois plus nombreux que vos employés. Démontrez le ROI sécurité par une réduction quantifiable du risque et restez résilient face aux attaques basées sur l’identité.
Valeur stratégique
- Visibilité unifiée sur le SaaS, le cloud et les identités
- Gouvernance des identités non humaines (NHI) : comptes de service, clés API, tokens OAuth
- Reporting de conformité automatisé (ISO, SOC 2, NIS2)
- Priorisation stratégique des risques selon le contexte métier
Équipes IAM et GRC
Dépassez les audits manuels et le suivi sur tableur. Automatisez les revues d’accès et de tokens, appliquez le moindre privilège et maintenez une conformité continue face à des réglementations qui évoluent.
Efficacité opérationnelle
- Campagnes de certification des accès simplifiées
- Surveillance continue des dérives de configuration
- Collecte automatisée des preuves pour les audits
SOC / Réponse à incident
Éliminez la fatigue d’alerte grâce à un contexte centré sur l’identité. Corrélez rapidement des signaux épars pour identifier les comptes compromis — y compris les comptes de service détournés et les clés API abusées — les menaces internes et les mouvements latéraux, avant que les dégâts ne surviennent.
Contexte de menace
- Contexte identitaire riche pour chaque alerte, humaine comme machine
- Détection des comptes de service compromis et des abus de tokens
- Temps moyen de résolution (MTTR) réduit
- Détection des comportements anormaux et des connexions impossibles
IT et DevOps
Permettez aux équipes d’ingénierie d’avancer vite sans compromettre la sécurité. Intégrez la sécurité des identités dans les pipelines CI/CD et automatisez les demandes d’accès courantes pour réduire la friction du support.
Sécurité sans friction
- Accès en libre-service avec garde-fous automatisés
- Visibilité sur les identités machine et les comptes de service
- Intégration fluide aux workflows existants
Comprendre comment la solution fonctionne
Ces pages aident les acheteurs à comprendre comment la solution fonctionne, le rôle de chaque brique et la documentation disponible pour aller plus loin.
Comment l'Identity Graph cartographie les relations d'accès
Voir comment les identités, les permissions et les systèmes connectés s'articulent.
Pourquoi l'AI Risk Engine priorise ce qui compte
Comprendre comment le risque est classé pour que les équipes se concentrent d'abord sur les bons sujets.
Ce que couvre l'ISPM dans la posture d'identité SaaS
Découvrir comment la plateforme surveille les contrôles d'identité et l'exposition.
Comment l'ITDR détecte et répond aux menaces d'identité
Explorer le flux de réponse derrière la détection des menaces fondées sur l'identité.
Guides de mise en œuvre et documentation produit
Aller plus loin sur le paramétrage, les workflows et les questions que les acheteurs posent souvent.
Identifiez vos angles morts en 48 heures
— gratuitement.
Commencez par un POC d'un mois sur vos vraies données. Connectez vos 3 principales applications SaaS. Recevez votre premier rapport de risque. Décidez ensuite, sans pression.
Sans engagement • Sans carte bancaire • Hébergé en Europe • Réponse sous 24h